I dagens digitala värld är personuppgifter en central fråga för både företag och konsumenter. Med införandet av GDPR har reglerna kring hur vi hanterar och skyddar dessa uppgifter blivit striktare än någonsin. I denna artikel utforskar vi olika exempel på personuppgifter enligt GDPR och deras praktiska tillämpningar i verkligheten. Vi kommer att dyka ner i hur företag kan anpassa sig till dessa krav samtidigt som de skapar värde för sina kunder.
Att förstå begreppet personuppgifter är avgörande för att navigera i den moderna dataskyddsmiljön. Vi diskuterar konkreta exempel på vad som räknas som personuppgifter och hur olika branscher implementerar riktlinjerna från GDPR. Hur påverkar detta din verksamhet eller dina rättigheter som konsument? Häng med oss när vi tar en närmare titt på dessa frågor och ger er insikter om hur ni kan säkerställa efterlevnad av lagarna kring personuppgifter GDPR exempel.
Personuppgifter GDPR exempel och deras betydelse
Personuppgifter är all information som kan knytas till en identifierad eller identifierbar person. Enligt GDPR är det avgörande att förstå hur dessa uppgifter används och skyddas för att säkerställa individers rättigheter. Exempel på personuppgifter inkluderar namn, kontaktinformation, identifikationsnummer och även mer känsliga data som medicinsk information eller åsikter. Att veta vad som faller under kategorin ”personuppgifter” hjälper oss att bättre navigera i de krav som ställs av lagen.
Betydelsen av korrekt hantering av personuppgifter
Att följa GDPR:s riktlinjer kring hantering av personuppgifter är inte bara en juridisk skyldighet utan också en viktig faktor för att bygga förtroende bland kunder och användare. När vi implementerar effektiva strategier för att skydda dessa uppgifter bidrar vi till:
- Ökad transparens: Genom att informera individer om hur deras data används skapar vi öppenhet.
- Förbättrad dataskyddspraxis: Regelbundna granskningar och utbildningar garanterar att alla anställda vet hur man hanterar känslig information.
- Minskat risktagande: Effektiva säkerhetsåtgärder minskar chansen för dataintrång, vilket i sin tur skyddar både företaget och dess kunder.
Exempel på vanliga typer av personuppgifter
Det finns olika typer av personuppgifter enligt GDPR som vi bör vara medvetna om:
- Identifieringsinformation:
- Namn
- Adress
- Telefonnummer
- Finansiell information:
- Bankkontonummer
- Kreditkortsnummer
- Hälsorelaterade uppgifter:
- Medicinska journaler
- Allergier
Denna kategorisering hjälper oss inte bara att följa lagarna utan också att vidta specifika åtgärder för varje typ av data.
| Typ av personlig uppgift | Exempel |
|---|---|
| Identifieringsinformation | Namn, adress |
| Finansiell information | Kreditkortsnummer |
| Hälsorelaterade uppgifter | Medicinska journaler |
Genom att känna till dessa exempel kan vi lättare identifiera riskerna kopplade till olika typer av data och agera proaktivt för deras skydd.
Praktiska tillämpningar av GDPR i företag
Att implementera GDPR i företag innebär att skapa strukturerade processer för att hantera personuppgifter. Genom att följa dessa riktlinjer kan vi inte bara säkerställa regelefterlevnad, utan också förbättra vår verksamhets effektivitet och kundrelationer. Här är några praktiska tillämpningar av GDPR som vi bör överväga:
Dataskyddsombud
Många företag väljer att utse ett dataskyddsombud (DPO) för att övervaka GDPR-efterlevnad och fungera som en kontaktpunkt för frågor kring personuppgifter. DPO:n ansvarar för:
- Att informera och rådgöra om skyldigheterna enligt GDPR.
- Att övervaka interna processer och säkerställa efterlevnad.
- Att fungera som en kontaktpunkt mellan företaget, intressenter och tillsynsmyndigheter.
Riskbedömning
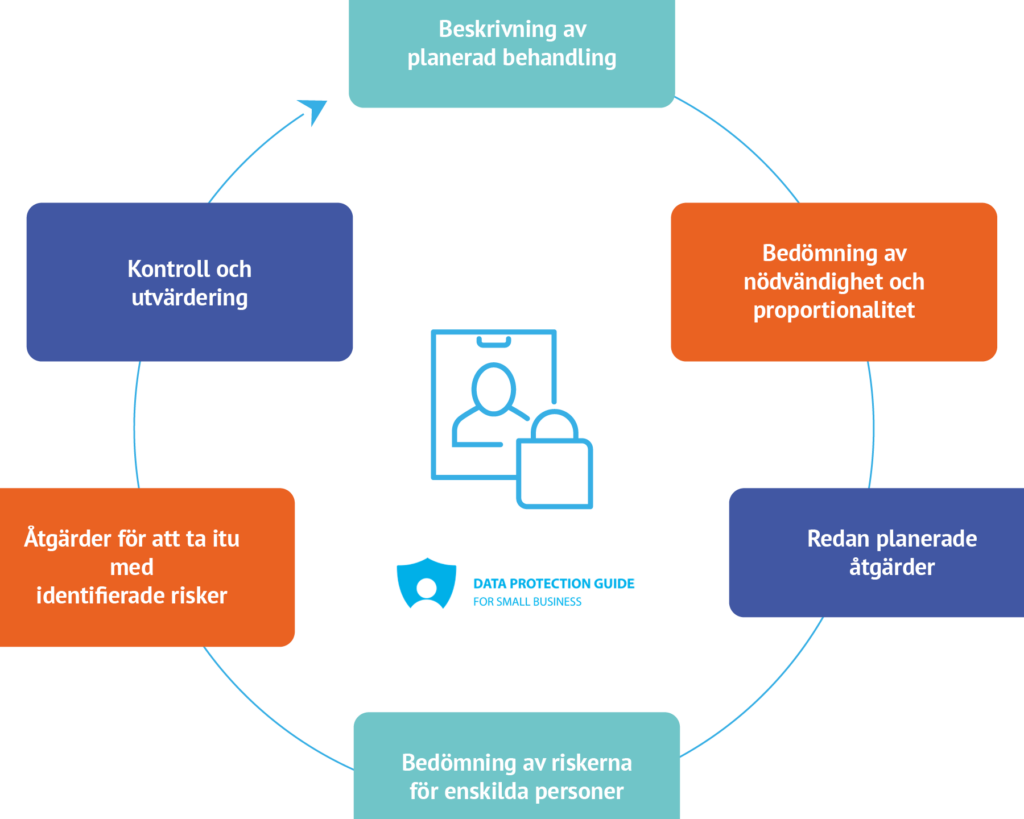
Genom att genomföra regelbundna riskbedömningar kan vi identifiera potentiella hot mot våra system där personuppgifter lagras eller behandlas. Detta inkluderar:
- Identifiering av kritiska data: Vilka typer av personuppgifter hanteras?
- Bedömning av sårbarheter: Finns det brister i våra IT-system?
- Utveckling av åtgärder: Hur kan vi minimera de identifierade riskerna?
Utbildning och medvetenhet
Att utbilda anställda om GDPR:s krav är avgörande för framgångsrik implementering. Vi bör fokusera på:
- Regelbundna utbildningssessioner där personalen lär sig om dataskyddsprinciper.
- Simuleringar av incidenthantering för att öka beredskapen vid dataintrång.
- Informationskampanjer för att öka medvetenheten om vikten av korrekt hantering av personuppgifter.
| Åtgärd | Beskrivning |
|---|---|
| Utnämna DPO | Övervakar efterlevnad och fungerar som kontaktpunkt. |
| Riskbedömningar | Identifierar hot mot personuppgifter. |
| Utbildning | Säkerställer medvetenhet bland anställda. |
Genom dessa praktiska tillämpningar kan vi skapa en robust ram runt vårt arbete med personuppgifter, vilket skyddar både verksamheten och individerna vars data vi hanterar.
Vanliga typer av personuppgifter enligt GDPR
Enligt GDPR definieras personuppgifter som all information som rör en identifierad eller identifierbar fysisk person. Detta omfattar en mängd olika typer av data, och det är viktigt för oss att förstå vilka dessa är för att kunna hantera dem på rätt sätt. Här presenterar vi några vanliga typer av personuppgifter och deras betydelse i praktiken.
### Grundläggande identitetsinformation
Den mest grundläggande typen av personuppgift inkluderar namn, adresser och kontaktinformation. Dessa uppgifter används ofta för att identifiera individer och skapa kundprofiler. Exempel på detta kan vara:
– Fullständigt namn
– Postadress
– E-postadress
– Telefonnummer
Att ha korrekt information om våra kunder är avgörande för effektiv kommunikation och service.
### Ekonomisk information
Ekonomisk information, såsom bankkontonummer eller kreditkortsnummer, utgör en annan viktig kategori av personuppgifter. Denna typ av data kräver särskild skyddsåtgärd eftersom den kan leda till finansiell skada vid missbruk. Vi måste säkerställa att sådana uppgifter hanteras med hög säkerhet genom exempelvis kryptering.
### Hälsorelaterade uppgifter
Hälsorelaterade uppgifter betraktas som känsliga personuppgifter under GDPR. Information som rör medicinska tillstånd, behandlingar eller läkemedel ska behandlas med extrem försiktighet eftersom de kan påverka individens livskvalitet och integritet negativt om de exponeras felaktigt.
| Typ av personuppgift | Exempel |
|---|---|
| Identitetsinformation | Namn, adress, e-post |
| Ekonomisk information | Kreditkortsnummer, bankkontonummer |
| Hälsorelaterade uppgifter | Medicinska journaler, allergier |
Genom att noggrant kartlägga de typer av personuppgifter vi hanterar kan vi utveckla riktlinjer och strategier för dataskydd som inte bara följer lagstiftningen utan också stärker vårt företags trovärdighet gentemot kunderna.
Hur man hanterar och skyddar personuppgifter effektivt
För att effektivt hantera och skydda personuppgifter är det avgörande att implementera en rad strategier och åtgärder som säkerställer både efterlevnad av GDPR och skyddet av individers rättigheter. Vi måste vara medvetna om de risker som finns i databehandling, liksom de bästa metoderna för att minimera dessa. Här följer några viktiga aspekter att beakta.
Utveckla en dataskyddspolicy
En tydlig och omfattande dataskyddspolicy är grunden för all hantering av personuppgifter. Den bör innehålla riktlinjer för hur uppgifter samlas in, lagras, används och raderas. Policyn bör också beskriva de processer som finns på plats för att säkerställa integritet och säkerhet. Genom att involvera alla anställda i utformningen av denna policy kan vi öka medvetenheten kring vikten av dataskydd.
Implementera tekniska åtgärder
Tekniska lösningar spelar en central roll i skyddet av personuppgifter. Vi rekommenderar följande åtgärder:
- Kryptering: Säkerställ att känslig information krypteras både vid överföring och lagring.
- Brandväggar: Använd effektiva brandväggar för att skydda system mot obehörig åtkomst.
- Säkerhetskopior: Regelbundna säkerhetskopior minskar risken för dataförlust vid incidenter.
Att investera i teknik är nödvändigt för att upprätthålla ett robust skydd.
Utbilda personalen
Förutom tekniska lösningar är det viktigt att utbilda vår personal om GDPR samt om företagets policyer gällande personuppgiftshantering. En välutbildad arbetskraft kan identifiera potentiella hot och agera proaktivt. Vi bör genomföra regelbundna utbildningssessioner där vi diskuterar:
- Riskerna med otillbörlig behandling av data
- Bästa praxis inom dataskydd
- Hur man rapporterar incidenter eller misstänkta aktiviteter
Genom kontinuerlig utbildning skapar vi en kultur där dataskydd prioriteras.
| Åtgärd | Syfte |
|---|---|
| Kryptering | Skydda data från obehörig åtkomst |
| Brandväggar | Förhindra intrång i systemet |
| Säkerhetskopior | Minska risken för dataförlust |
Genom dessa strukturerade tillvägagångssätt kan vi inte bara uppfylla kraven enligt GDPR utan också bygga ett starkare förtroende hos våra kunder, vilket leder till långsiktiga relationer baserade på respekt för deras integritet.
Fallstudier: Lyckade implementationer av GDPR-regler
Implementeringen av GDPR-regler har presenterat både utmaningar och möjligheter för företag. Genom att analysera olika fallstudier kan vi se hur organisationer framgångsrikt har anpassat sig till dessa regler och skapat robusta system för att hantera personuppgifter. Dessa exempel ger oss insikter om bästa praxis och strategier som kan användas för att säkerställa efterlevnad av lagstiftningen.
Fallstudie 1: Företagsnamn A
Företagsnamn A är en stor aktör inom e-handelssektorn som stod inför betydande utmaningar gällande dataskydd innan GDPR trädde i kraft. För att uppfylla kraven genomförde de en omfattande översyn av sina databehandlingsrutiner, vilket resulterade i:
- Utveckling av en detaljerad dataskyddspolicy.
- Implementering av avancerade tekniska lösningar såsom kryptering och autentisering.
- Regelbundna utbildningar för personalen om hantering av personuppgifter.
Genom dessa åtgärder lyckades företaget inte bara uppfylla GDPR:s krav utan också stärka kundernas förtroende, vilket ledde till ökad försäljning.
Fallstudie 2: Organisation B
Organisation B, en ideell förening, hade tidigare haft svårt med transparens kring hur de hanterade medlemsinformation. Efter GDPR:s införande beslutade de att ta följande steg:
- Kartläggning av all information som samlades in från medlemmar.
- Införande av tydliga rutiner för informationshantering och radering vid begäran.
- Användning av molntjänster med hög säkerhet för lagring av data.
Resultatet blev inte bara bättre efterlevnad utan även ett ökat engagemang bland medlemmarna, som kände större trygghet kring sin information.
| Fallstudie | Åtgärder | Resultat |
|---|---|---|
| Företagsnamn A | Dataskyddspolicy, tekniska lösningar, utbildning | Ökat kundförtroende och försäljning |
| Organisation B | Kartläggning, rutiner för radering, molntjänster | Bättre engagemang från medlemmar |
Dessa fallstudier visar på vikten av proaktiva åtgärder när det kommer till personuppgifter enligt GDPR. Genom noggrant arbete kan organisationer skapa trygga miljöer där individers rättigheter respekteras samtidigt som verksamheten blomstrar.